2026年9月、
さらに10月21日には、
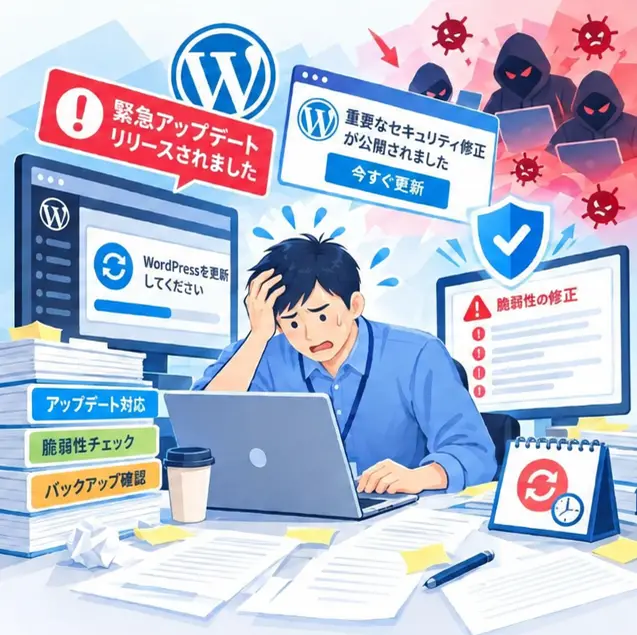
なぜ、狙われ続けるのか
- 使っているサイトが多い:WordPressは世界のWebサイトの約4割で、
その土台のPHPは約7割で使われているとされ、 攻撃する側にとって効率がよい - 攻撃の準備が速くなっている:AIの活用で、
弱点の発見や攻撃の準備が短期間でできるようになっている - 放置されたサイトが足場になる:更新されないままのサイトが、
次の攻撃の足場にされている
「個人情報を扱っていないから大丈夫」ではありません
乗っ取られたサイトは、
- サイトを見に来た人のパソコンやスマートフォンに、
ウイルスを送り込まれる - 偽の決済画面や、
偽のお知らせを勝手に置かれる - Googleで「危険なサイト」と表示され、
検索から人が来なくなる - 別の会社や団体を攻撃するための踏み台にされる
被害を受けるのは、
守るべき範囲は、3つあります
WordPressのサイトを安全に保つには、
「守り続ける」以外の選択肢
WordPressは、
一方、
HTMLのサイト:サーバー上でプログラムが動かないため、
有償の管理システム:提供会社が更新と保守を担います。
わたしたちにできること
わたしたちのホームページ(roden.co.jp)も、
作って終わりではなく、
ほかに、
ご自身のサイトがWordPressかどうか分からない場合は、
ご自身のサイトで気になることがあれば、
参考
- Security NEXT「WordPress」に深刻な脆弱性 ― わずか5日で再更新
- 高市早苗首相のXへの投稿(2026年10月21日)
- 毎日新聞:高市首相「大至急のお願い」 プログラミング言語PHPの脆弱性で
- ITmedia NEWS:PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開
- WordPressの利用率:W3Techs調べ(2026年10月時点、全Webサイトの40.2%)/PHPの利用率(約7割):報道による
図版提供:クラウドサーカス株式会社